MicroStrategy ONE
AppConfig 準拠の EMM プロバイダーとの統合
MicroStrategy HyperMobile は、AppConfig ガイドラインをサポートしている任意のエンタープライズ モビリティ管理 (EMM) プロバイダーと統合可能です。App Configuration for the Enterprise (AppConfig) により、エンタープライズ内でのアプリケーションの構成とセキュリティ保護を行うための最初の標準的な手法を使用できます。AppConfig イニシアチブの目標は、エンタープライズ アプリケーション開発者がアプリケーションの構成とセキュリティ ポリシーを EMM (エンタープライズ モビリティ管理) システムから解釈し、EMM システムでモバイル アプリケーションの構成とセキュリティ保護を行うための、ベスト プラクティスの集まりを定義することです。AppConfig を使用すると、企業は、EMM システム、VPN、ID 管理ソリューションへの既存の投資を活用できます。
- iOS
- Android
- アプリの構成
Intelligence Server 接続性、プロジェクト情報、ホーム画面の設定、アプリの一般的な設定などの情報を構成することで、初回セットアップの方法をエンド ユーザーに教育する必要がなくなります。
-
セキュアな接続の確立に役立つ、信頼できる証明書ハッシュを提供することで、中間者攻撃を防止します。
-
アプリを承認済みデバイスでのみ実行可能にし、暗号化の要求や、アプリ レベルでのデータ消失予防などのセキュリティ ポリシーを強制します。
-
承認済みアプリがアプリ トンネルを使用してバックエンドや企業のネットワークに接続することを、選択的に有効にします。
MicroStrategy HyperMobile と、AppConfig をサポートしている EMM プロバイダーとを統合するワークフローを以下に示します。VM Workspace ONE UEM (従来の AirWatch) と Microsoft Intune の例を示しますが、MicroStrategy HyperMobile を AppConfig 準拠の別の EMM プロバイダーと統合する場合もこれらの指示を応用できます。
MicroStrategy HyperMobile アプリケーションを追加してアプリケーション構成を設定する
- VM Workspace ONE UEM コンソールにログインします。
-
へ移動リソース > アプリ > ネイティブ > 公共。
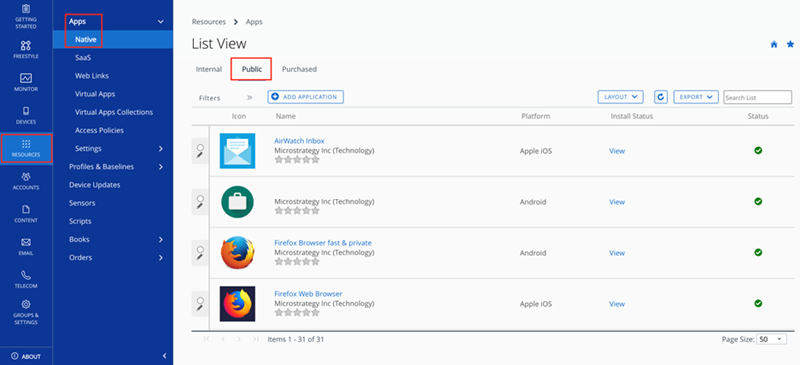
- クリックアプリケーションを追加。
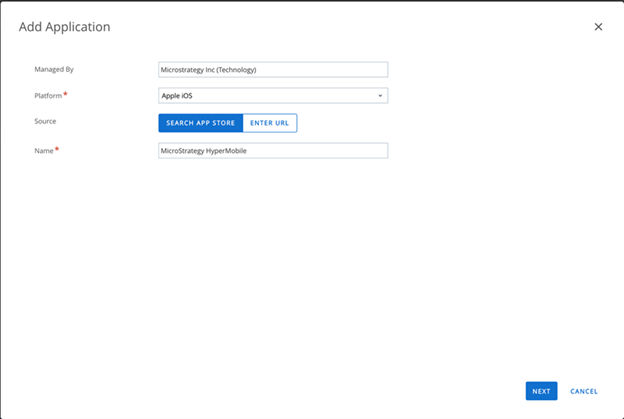
- アプリケーションの追加ダイアログで、アップルiOSプラットフォームドロップダウンから選択します。
- 選択App Storeで検索ソースとして。
-
名前欄に、マイクロストラテジー ハイパーモバイル。
- アプリケーションが表示されたら、そのアプリケーションをクリックします。
- 次の画面で、選択追加します。
- クリック保存&割り当てるアプリケーションをデバイスに割り当てるボタン。
- [割り当ての追加] 画面で、名前と割り当てグループを入力します。
- 割り当てを変更する制限そしてトンネルとその他の属性タブ。
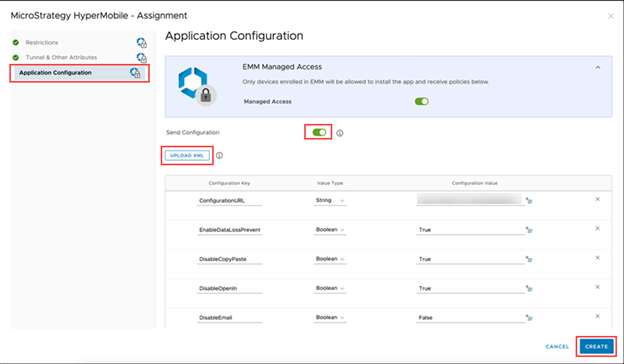
- に行くアプリケーション構成タブをクリックして構成を送信トグル。
- 必要な設定キー、値タイプを追加し、カスタムセキュリティ設定セクション。
-
必須項目をすべて入力してクリック作成する設定を完了します。
- アプリを配布リストでデバイスに公開します。
- ログインIntune ポータル。
-
へ移動アプリ > iOS/iPadOS > + 追加選択してiOSストアアプリからアプリの種類落ちる。
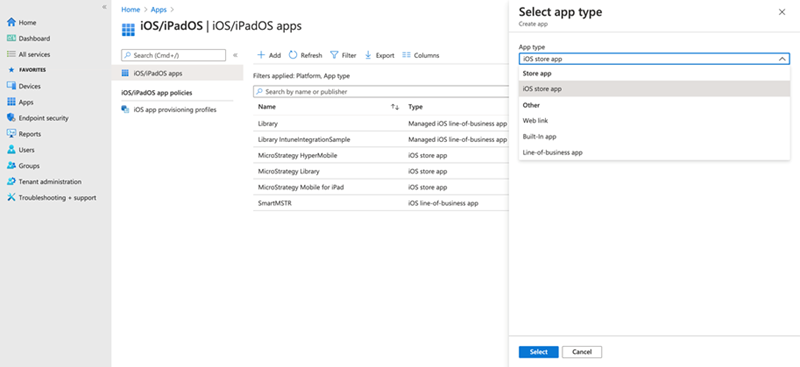
- タップするApple Storeで検索。
-
検索するマイクロストラテジー ハイパーモバイルアプリケーションを選択します。
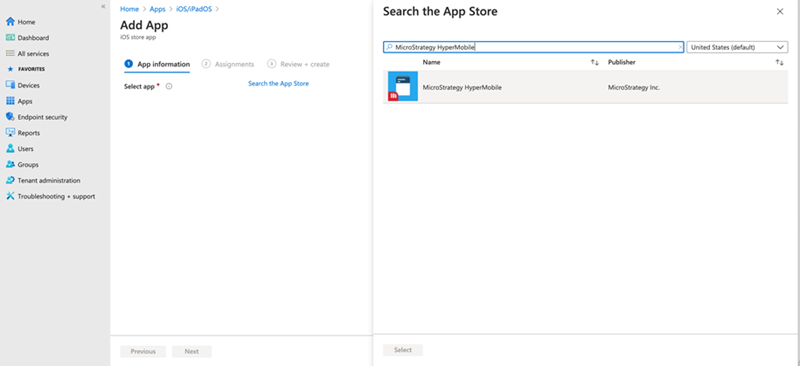
- [アプリの情報] と [割り当て] を入力し、アプリケーションを作成します。
- へ移動アプリ > アプリ構成ポリシー > + 追加選択して管理対象デバイス。
- ポリシー名とプラットフォームを入力します。
- 選択してくださいマイクロストラテジー ハイパーモバイルステップ1~4で作成したアプリをタップして次。
-
では構成設定タブで選択構成デザイナーを使用するカスタマイズされたキーと値を入力するには、カスタムセキュリティ設定セクション。
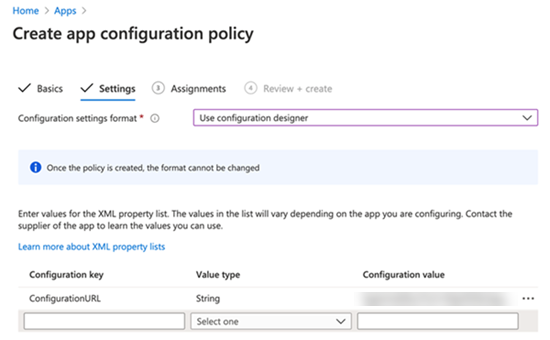
以下のセクションでは、AppConfig 統合を使用して構成を MicroStrategy HyperMobile アプリの構成をプッシュする、アプリ トンネルを構成する、およびセキュリティの制限を構成する方法について説明します。
アプリの構成
モバイル管理者は AppConfig を使用して構成キーのセットを定義できます。MicroStrategy HyperMobile アプリは EMM サーバーからこれらの構成キーを受け付けます。これらの構成キーは EMM 管理コンソールで定義され、通常は配置用にアプリに割り当てられているプロファイルの一部として保存されます。これらの構成は、アプリケーションの配布処理のとき、VM Workspace ONE UEM コンソールで設定できます。また EMM プロバイダーは既存のアプリケーションの構成を後から無線で更新でき、アプリ自体の再インストールは必要ありません。アプリケーションをデバイスの各種グループに配置するため、異なるプロファイル割り当てを作成し、それぞれに異なる構成設定を与えることができます。
MicroStrategy HyperMobileアプリにプッシュできる構成キーの1つは、構成URLこれは、Hyper カードが展開されているライブラリ サーバーに接続するためのリンクです。エンド ユーザーは対応する認証オプションでログインするよう求められるため、接続情報を簡単に設定できます。
VM Workspace ONE UEMコンソールでアプリ構成を設定するには、アプリケーションと構成のセットアップ上記のように、構成URL構成情報を含む URL へのキー。
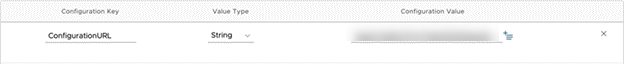
ConfigurationURL の取得
- MicroStrategy Workstation を開きます。
- に行く環境タブ。
- 環境を右クリックし、プロパティをクリックし、 HyperIntelligence for Mobile 構成 URL。
証明書のピン留め
証明書のピン留め信頼できる証明書ハッシュを使用してサーバーへの接続を検証することで、中間者攻撃を防ぐのに役立ちます。信頼できる証明書ハッシュは、VM Workspace One UEM などの EMM プラットフォームから渡されて、サーバーの ID を検証するため使用できます。AppConfigで利用可能な証明書ピン留め機能を活用するには、リソース > アプリ > ネイティブ > 公共 > マイクロストラテジー ハイパーモバイル > 割り当て。次に、課題名をクリックして、アプリケーション構成、証明書ハッシュを次の形式で CertificateMap フィールドに指定します。
hostnameA,certificateHashAたとえば、CertificateMap 文字列は次のようになります。
yourLibraryServer.com,sha256/yourCertificateHash複数の環境で証明書のピン留めをサポートする場合、または1つのホストに追加の証明書ハッシュを提供する場合は、すべてを分離してください。ホスト名、証明書ハッシュ縦棒(「 |()。次に例を示します。
hostnameA,certificateHashA1|hostnameB,certificateHashB|hostnameA,certificateHashA2証明書ハッシュは以下で始まる必要がありますsha256/。
セキュリティ ポリシーとアクセス制御
組織では、機密性が高いデータやドキュメントが企業の制御の外部に漏えいすることを防止するため、エンタープライズ アプリケーション内で細かいセキュリティとデータ消失防止を行う必要があります。例えば、企業はセキュリティ上の理由から、アプリの機能の一部、たとえば Dropbox などのパブリック クラウドとデータを同期する機能の無効化を希望することがあります。AppConfig は iOS に標準搭載の機能を利用して、エンタープライズ アプリケーションにセキュリティ設定やアクセス制御を強制できます。
カスタムのセキュリティ設定
指定されたモバイル構成に加えて、構成URL管理者は、データの漏洩や損失を防ぐ目的で、一部のアプリ機能の利用を制限できます。これらの制限は、[割り当ての追加] 画面の [アプリケーション構成] セクションでキーと値のペアを追加することにより、MicroStrategy HyperMobile に渡されます。BOOLEAN のキーと値のペアとして、次の制限を追加できます。
| カスタムのセキュリティ キー | 機能 |
| EnableDataLossPrevention | すべてのアプリの制限に対するメインの切り替え。その他のオプションとしては、メールを無効にするまたはコピーペーストを無効にする、次の場合にのみ有効になりますデータ損失防止を有効にするに設定されています真実 |
| DisableEmail | アプリ間のメール機能を無効にします (iOS ネイティブのメール アプリのみに制限されます)。 |
| DisableOpenIn | MicroStrategy HyperMobile の共有機能をすべて無効にします。カードやファイルの共有も含まれます。ハイパー カードのリンクもすべて無効になります。 |
| DisableCopyPaste | すべてのテキスト フィールドやテキスト ボックスで、コピーや貼り付けのオプションを無効にします。 |
| DisableCameraAccess | QR コードとバーコードのスキャナー機能を無効にします。 |
| DisableSaveToPhotos | ハイパー カードを共有するとき、iOS ネイティブの Popover の [写真に保存] メニューを無効にします。 |
| DisableSpotlightSearch | スポットライト検索機能を無効にします。 |
MicroStrategy HyperMobileのセキュリティ設定を確認するには、アカウント > ログを表示。ログを表示するとセキュリティ設定を確認できます。
アプリ トンネル
アプリケーションは、企業のファイアウォールの背後にある Web サービスへのアクセスを必要とすることがあり、このためにはセキュアなアプリ トンネルが要求されます。アプリごとの VPN プロトコルにより、セキュアなアプリ トンネルという目標を達成できます。例えば、VM Workspace ONE UEM は管理対象のデバイスに VPN プロファイルを配布し、MicroStrategy HyperMobile などのアプリでプロファイルに従って独自の VPN を設定できます。VPN の設定は、VM Workspace ONE UEM コンソールのデバイス プロファイルに含まれています。
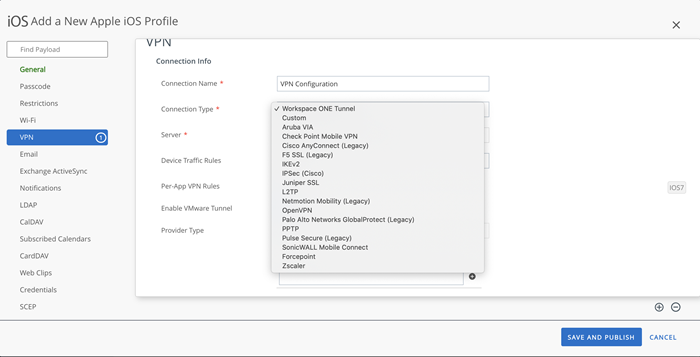
- AppProxy VPN が有効なデバイス プロファイルを作成し、デバイスに割り当てます。たとえば、VM Workspace ONE UEMコンソールで、VPNプロファイルを構成して配布します。デバイス > プロフィール&リソース > プロフィール > iOSプロファイルを追加または編集する > 仮想プライベートネットワークプロファイルでドメイン/ホスト名を指定して、VPN を自動的にトリガーできます。
-
デバイスプロファイルでVPNを設定するには、仮想プライベートネットワーク > 設定接続タイプを目的の VPN に設定します。
-
デバイス プロファイルをデバイス グループに公開します。デバイスプロファイルの[一般]ページで割り当てグループを設定し、保存&公開デバイス プロファイルをデバイス グループに追加します。
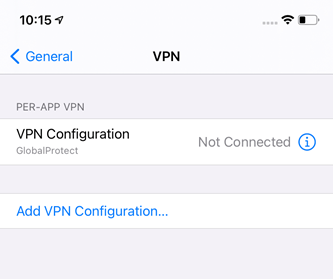
デバイスプロファイルをデバイスに割り当てると、アプリレイヤーVPN設定がすべて表示されます。設定 > 仮想プライベートネットワーク。
-
MicroStrategy HyperMobile 用にアプリごとの VPN プロファイルを構成し、アプリごとの VPN プロファイルでデバイス プロファイルを選択すると、VPN の使用が許可されます。クリックマイクロストラテジー ハイパーモバイルでアプリ > ネイティブ。クリック割り当てる割り当てを編集します。
- 選択した VPN をデバイスにインストールし、開きます。
- Microsoft Intune コンソールで、VPN の構成プロファイルを作成します。
へ移動デバイス > 構成プロファイル > プロフィールを作成。
- プラットフォームのドロップダウンから選択iOS/iPadOS 対応。
- プロフィールタイプのドロップダウンから、仮想プライベートネットワーク。
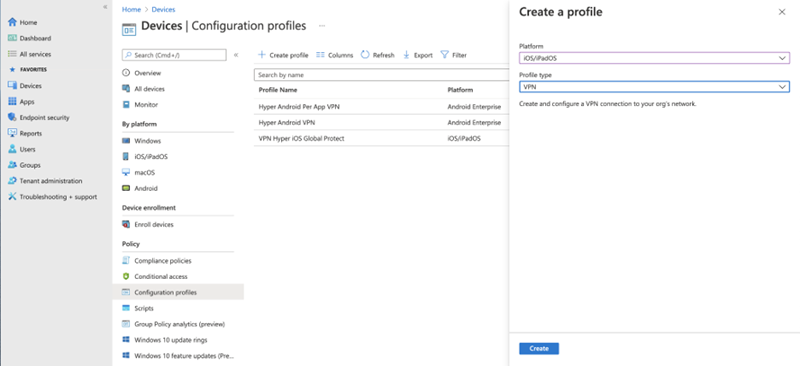
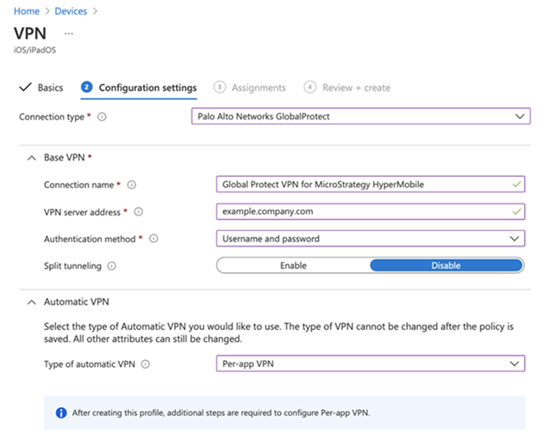
- 関連する基本および構成の設定を入力します。設定を対応グループに割り当て、プロファイルを作成します。Palo Alto Networks GlobalProtect 用の VPN 構成の例を示します。
- 自動VPNの種類のドロップダウンから、アプリごとのVPN。
-
へ移動アプリ>iOS/iPadOS MicroStrategy HyperMobile アプリケーションを編集します。編集割り当て > アプリ設定 > 仮想プライベートネットワーク手順 2 で作成した VPN プロファイルを選択し、変更を保存します。
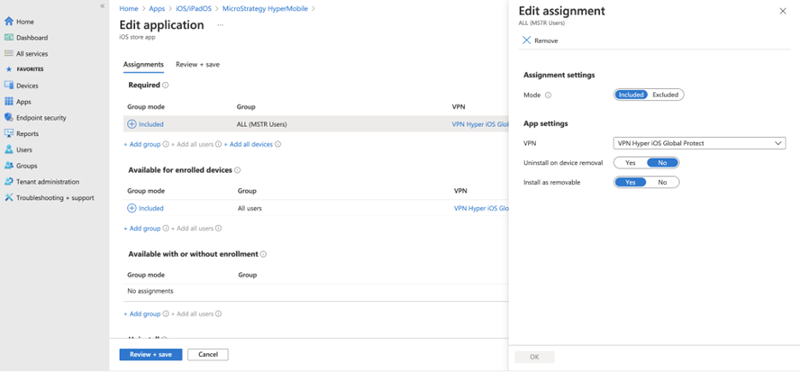
- 選択した VPN アプリケーションをデバイスで開きます。
詳細については、マイクロソフトの公式ドキュメント。
これらの設定は、MicroStrategy HyperMobile をデバイスにプッシュした後で有効になります。MicroStrategy HyperMobile が起動するとき、VPN サーバーと自動的に接続し、ステータス バーの左側に VPN アイコンが表示されます。
- アプリの構成
Intelligence Server 接続性、プロジェクト情報、ホーム画面の設定、アプリの一般的な設定などの情報を構成することで、初回セットアップの方法をエンド ユーザーに教育する必要がなくなります。
-
セキュアな接続の確立に役立つ、信頼できる証明書ハッシュを提供することで、中間者攻撃を防止します。
-
アプリを承認済みデバイスでのみ実行可能にし、暗号化の要求や、アプリ レベルでのデータ消失予防などのセキュリティ ポリシーを強制します。
-
承認済みアプリがアプリ トンネルを使用してバックエンドや企業のネットワークに接続することを、選択的に有効にします。
MicroStrategy HyperMobile と、AppConfig をサポートしている EMM プロバイダーとを統合するワークフローを以下に示します。VM Workspace ONE UEM (従来の AirWatch) と Microsoft Intune の例を示しますが、MicroStrategy HyperMobile を AppConfig 準拠の別の EMM プロバイダーと統合する場合もこれらの指示を応用できます。
MicroStrategy HyperMobile アプリケーションを追加してアプリケーション構成を設定する
-
VM Workspace ONE UEM コンソールにログインします。
-
へ移動リソース > ネイティブ > 公共。
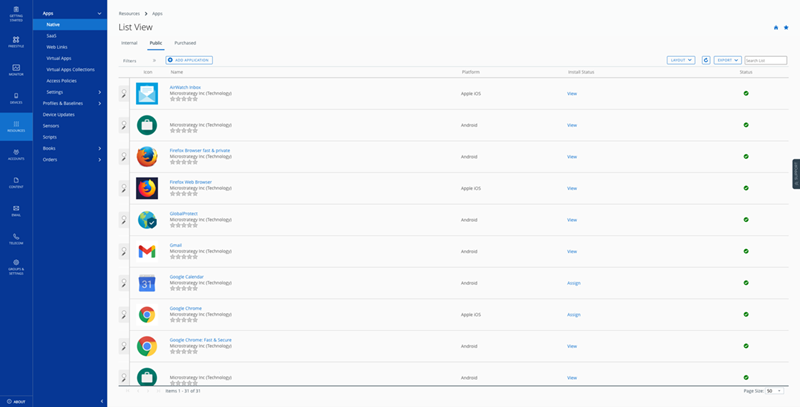
- クリックアプリケーションを追加。
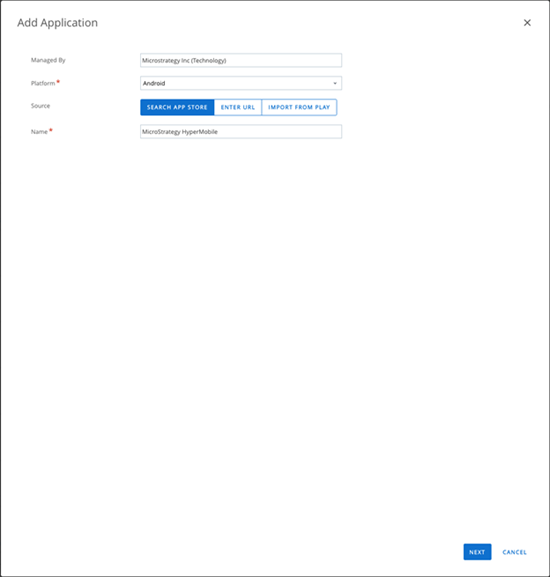
- アプリケーションの追加ダイアログで、アンドロイドプラットフォームドロップダウンから選択します。
- 選択App Storeで検索ソースとして。
-
名前欄に、マイクロストラテジー ハイパーモバイルクリック次。
-
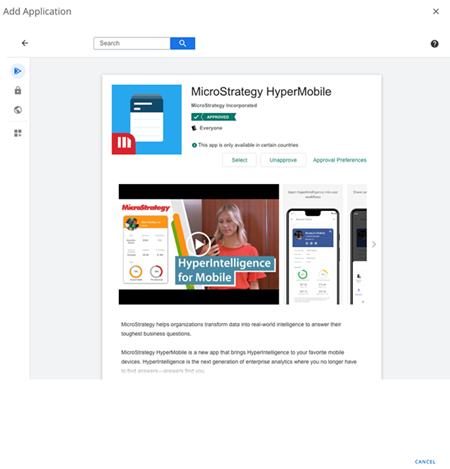
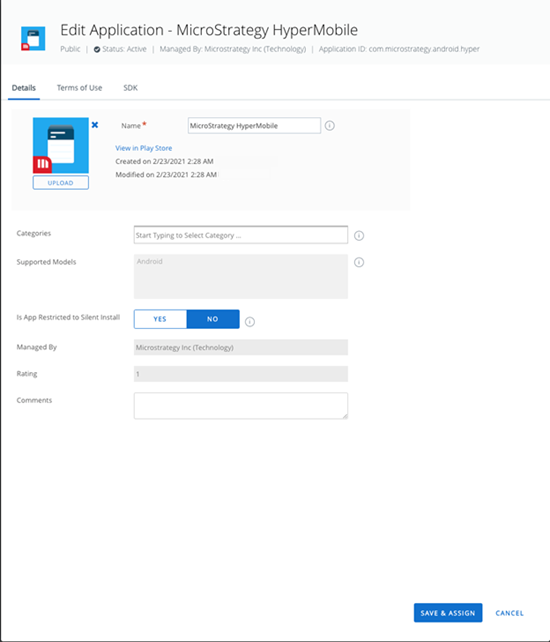
アプリケーションが表示されたら、アプリケーションをクリックして選択次の画面で追加します。
-
クリック保存&割り当てるアプリケーションをデバイスに割り当てるボタン。
-
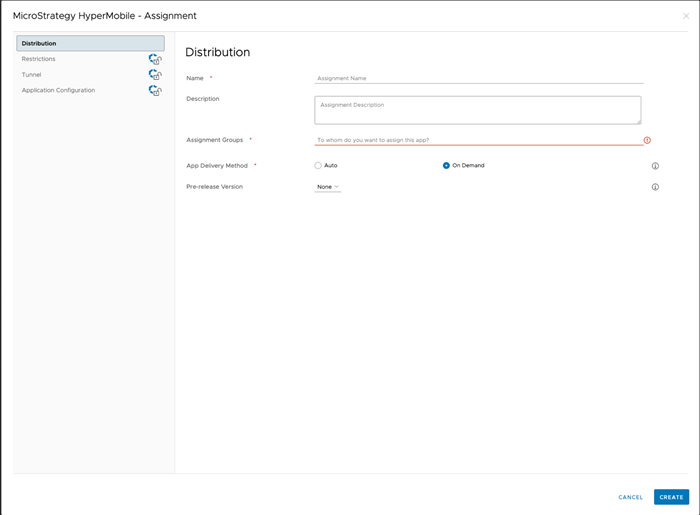
[割り当て] 画面で、名前と割り当てグループを入力します。
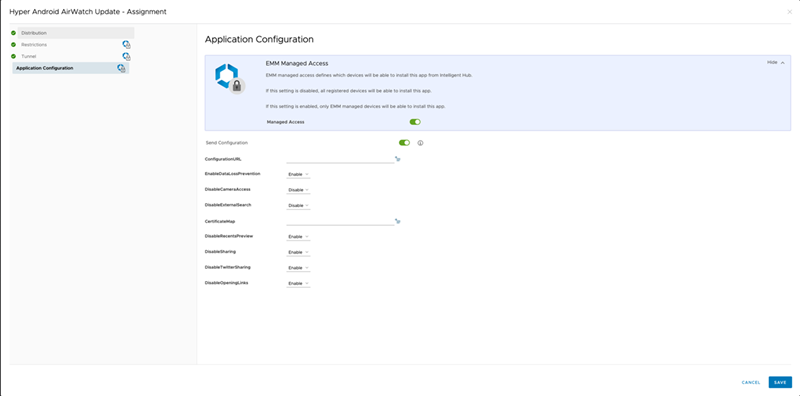
- に行くアプリケーション構成タブをクリックして構成を送信トグル。
-
必須項目をすべて入力してクリック作成する設定を完了します。
- アプリを配布リストでデバイスに公開します。
- ログインIntune ポータル。
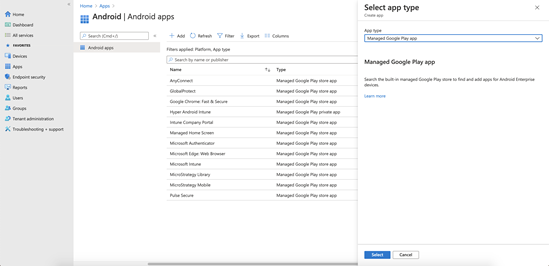
- へ移動アプリ > アンドロイドクリック+ 追加。
-
アプリタイプのドロップダウンで、マネージド Google Play アプリクリック選択。
- Google Playの検索バーで、マイクロストラテジー ハイパーモバイル。
-
をクリックしてくださいマイクロストラテジー ハイパーモバイル結果にアプリが表示されたら、承認するボタン。
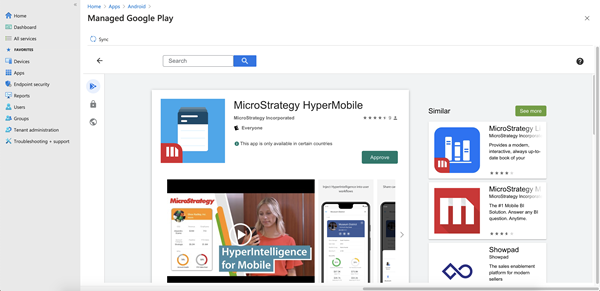
- クリック同期左上隅にあるボタンをクリックします。Android アプリのリストに MicroStrategy HyperMobile が表示されます。表示されない場合は、リフレッシュアプリリストを更新するボタン。
-
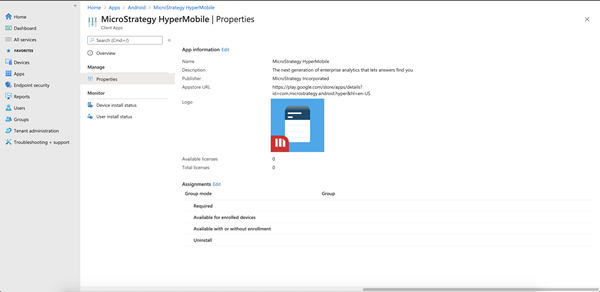
をクリックしてくださいマイクロストラテジー ハイパーモバイルアプリを起動し、プロパティ。割り当てセクションを見つけてクリックします編集。必要なグループとユーザーにアプリを割り当てます。
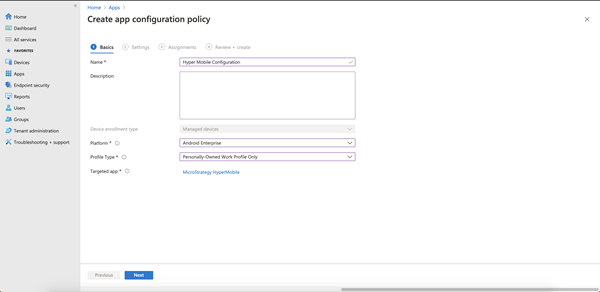
- へ移動アプリ > アプリ構成ポリシークリック+ 追加 > 管理対象デバイス。
-
構成に名前を付けます。プラットフォームのドロップダウンで、 Androidエンタープライズ。[プロファイル タイプ] ドロップダウンでオプションを選択します。対象アプリの場合は、マイクロストラテジー ハイパーモバイルクリック次。
- 構成設定で、構成デザイナーを使用するクリック+ 追加。
-
右側のパネルに、MicroStrategy HyperMobile アプリで使用可能な構成キーが表示されます。追加するキーのボックスにチェックを入れ、クリックしますわかりました。
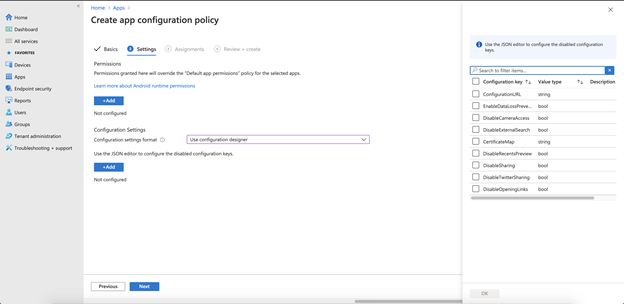
- 選択した構成キーの構成値を入力してクリックします。次。
- [割り当て] ページで、必要なグループ、ユーザー、デバイスにアプリの構成を割り当てます。
- 最後の画面でクリック作成する。MicroStrategy HyperMobile アプリについて、指定されたグループ、ユーザー、デバイスにアプリの構成が適用されます。
以下のセクションでは、AppConfig 統合を使用して構成を MicroStrategy HyperMobile アプリの構成をプッシュする、アプリ トンネルを構成する、およびセキュリティの制限を構成する方法について説明します。
アプリの構成
モバイル管理者は AppConfig を使用して構成キーのセットを定義できます。MicroStrategy HyperMobile アプリは EMM サーバーからこれらの構成キーを受け付けます。これらの構成キーは EMM 管理コンソールで定義され、通常は配置用にアプリに割り当てられているプロファイルの一部として保存されます。これらの構成は、アプリケーションの配布処理のとき、VM Workspace ONE UEM コンソールで設定できます。また EMM プロバイダーは既存のアプリケーションの構成を後から無線で更新でき、アプリ自体の再インストールは必要ありません。アプリケーションをデバイスの各種グループに配置するため、異なるプロファイル割り当てを作成し、それぞれに異なる構成設定を与えることができます。
MicroStrategy HyperMobileアプリにプッシュできる構成キーの1つは、構成URLこれは、Hyper Card が展開されているライブラリ サーバーに接続するためのリンクです。エンド ユーザーは対応する認証オプションでログインするよう求められるため、接続情報を簡単に設定できます。
VM Workspace ONE UEMコンソールでアプリ構成を設定するには、アプリケーションと構成のセットアップ上記のように、構成URL構成情報を含む URL へのキー。

ConfigurationURL の取得
- MicroStrategy Workstation を開きます。
- に行く環境タブ。
- 環境を右クリックし、プロパティをクリックし、環境URL。
証明書のピン留め
証明書のピン留め信頼できる証明書ハッシュを使用してサーバーへの接続を検証することで、中間者攻撃を防ぐのに役立ちます。信頼できる証明書ハッシュは、VM Workspace One UEM などの EMM プラットフォームから渡されて、サーバーの ID を検証するため使用できます。AppConfigで利用可能な証明書ピン留め機能を活用するには、リソース > アプリ > ネイティブ > 公共 > マイクロストラテジー ハイパーモバイル > 割り当て。次に、課題名をクリックして、アプリケーション構成、証明書ハッシュを次の形式で CertificateMap フィールドに指定します。
hostnameA,certificateHashAたとえば、CertificateMap 文字列は次のようになります。
yourLibraryServer.com,sha256/yourCertificateHash複数の環境で証明書のピン留めをサポートする場合、または1つのホストに追加の証明書ハッシュを提供する場合は、すべてを分離してください。ホスト名、証明書ハッシュ縦棒(「 |()。次に例を示します。
hostnameA,certificateHashA1|hostnameB,certificateHashB|hostnameA,certificateHashA2証明書ハッシュは以下で始まる必要がありますsha256/またはsha1/。
セキュリティ ポリシーとアクセス制御
組織では、機密性が高いデータやドキュメントが企業の制御の外部に漏えいすることを防止するため、エンタープライズ アプリケーション内で細かいセキュリティとデータ消失防止を行う必要があります。例えば、企業はセキュリティ上の理由から、アプリの機能の一部、たとえば Dropbox などのパブリック クラウドとデータを同期する機能の無効化を希望することがあります。AppConfig は Android に標準搭載の機能を利用して、エンタープライズ アプリケーションにセキュリティ設定やアクセス制御を強制できます。
カスタムのセキュリティ設定
指定されたモバイル構成に加えて、構成URL管理者は、データの漏洩や損失を防ぐ目的で、一部のアプリ機能の利用を制限できます。これらの制限は、[割り当ての追加] 画面の [アプリケーション構成] セクションでキーと値のペアを追加することにより、MicroStrategy HyperMobile に渡されます。BOOLEAN のキーと値のペアとして、次の制限を追加できます。
| カスタムのセキュリティ キー | 機能 |
| EnableDataLossPrevention | すべてのアプリの制限に対するメインの切り替え。その他のオプションとしては、共有を無効にするまたはカメラアクセスを無効にする、次の場合にのみ有効になりますデータ損失防止を有効にするに設定されています真実 |
| DisableSharing | カード イメージの共有と、ログ ファイルのエクスポートを無効にします。 |
| DisableTwitterSharing | Twitter での共有を無効にします。 |
| DisableOpeningLinks | カードのリンクを開くことを無効にします。 |
| DisableCameraAccess | QR コードとバーコードのスキャナー機能を無効にします。 |
| DisableRecentsPreview | 最近のアプリ画面のスクリーンショットを無効にします。 |
アプリ トンネル
アプリケーションは、企業のファイアウォールの背後にある Web サービスへのアクセスを必要とすることがあり、このためにはセキュアなアプリ トンネルが要求されます。アプリごとの VPN プロトコルにより、セキュアなアプリ トンネルという目標を達成できます。例えば、VM Workspace ONE UEM は管理対象のデバイスに VPN プロファイルを配布し、MicroStrategy HyperMobile などのアプリでプロファイルに従って独自の VPN を設定できます。VPN の設定は、VM Workspace ONE UEM コンソールのデバイス プロファイルに含まれています。
-
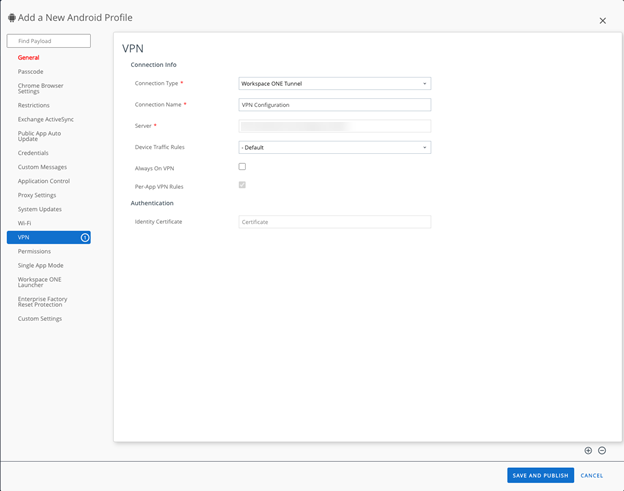
AppProxy VPN が有効なデバイス プロファイルを作成し、デバイスに割り当てます。たとえば、VM Workspace One UEMコンソールで、VPNプロファイルを設定して配布します。リソース > プロフィール&ベースライン > プロフィール > プロフィールを追加または編集する > 仮想プライベートネットワークプロファイルでドメイン/ホスト名を指定して、VPN を自動的にトリガーできます。
-
[接続タイプ] を目的の VPN に設定して、デバイス プロファイルの VPN を構成します。
-
デバイス プロファイルをデバイス グループに公開します。デバイスプロファイルの[一般]ページで割り当てグループを設定し、保存&公開デバイス プロファイルをデバイス グループに追加します。
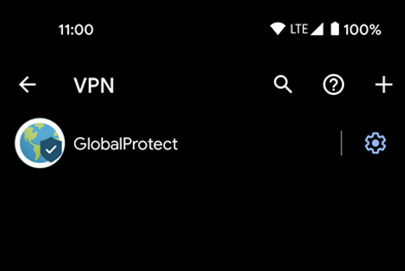
デバイスプロファイルをデバイスに割り当てると、アプリレイヤーVPN設定がすべて表示されます。設定 > ネットワーク&インターネット > 高度な > 仮想プライベートネットワーク。
-
[接続タイプ] を目的の VPN に設定して、デバイス プロファイルの VPN を構成します。
-
デバイス プロファイルをデバイス グループに公開します。デバイスプロファイルの[一般]ページで割り当てられたグループを設定し、保存&公開デバイス プロファイルをデバイス グループに追加します。
デバイスプロファイルをデバイスに割り当てると、アプリレイヤーVPN設定がすべて表示されます。設定 > ネットワーク&インターネット > 高度な > 仮想プライベートネットワーク。
-
MicroStrategy HyperMobileのアプリごとのVPNプロファイルを設定し、VPNを使用する権限を付与するには、割り当てページ> トンネルタブ。ここで、プロファイルを選択するには、プロフィールを選択 Android デバイス用。
-
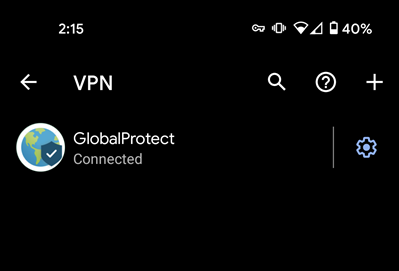
選択した VPN をデバイスにインストールし、開きます。
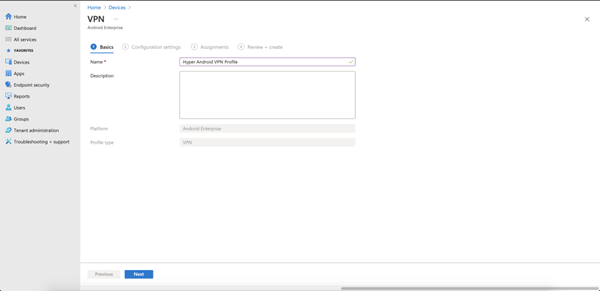
- VPN プロファイルを作成します。これを行うには、デバイス > 構成プロファイルクリック+ プロフィールを作成。
- プラットフォームのドロップダウンで、 Androidエンタープライズ。プロフィールタイプのドロップダウンで、仮想プライベートネットワーク。クリック作成する。
-
[基本] 画面で、VPN プロファイルの名前と、オプションの説明を入力します。クリック次。
-
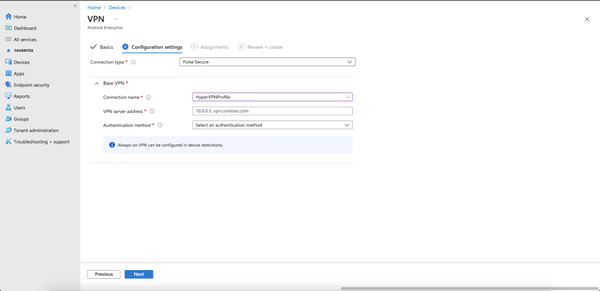
[構成設定] 画面で、VPN プロバイダーに応じてドロップダウンの接続タイプを選択します。
-
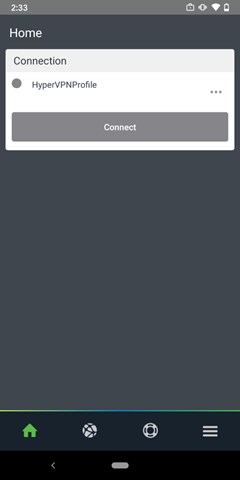
VPN プロバイダーを選択してから、接続名、VPN サーバーのアドレス、認証方法をセクションに追加できます。接続名は以後の手順で必要になるため記録しておきます。下のスクリーンショットで、接続名は「HyperVPNProfile」です。クリック次。
- [割り当て] 画面で、この VPN プロファイルを使用するグループ、ユーザー、デバイスを追加します。クリック次。
- 「確認+作成」画面で、作成する。
- カスタム構成ポリシーを作成するには、デバイス > 構成プロファイルクリック+ プロフィールを作成。
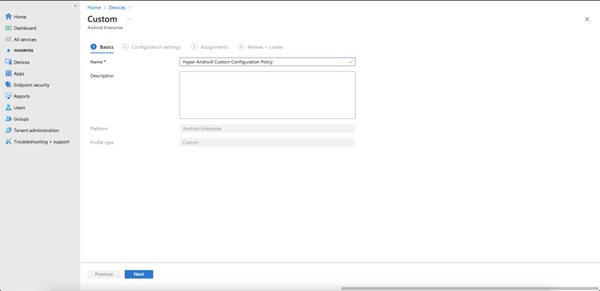
- プラットフォームのドロップダウンから、 Androidエンタープライズ。プロフィールタイプのドロップダウンで、カスタム。クリック作成する。
-
[基本] 画面で、VPN プロファイルの名前と、オプションの説明を入力します。クリック次。
-
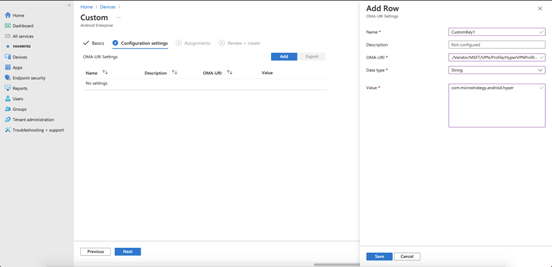
構成設定画面で、追加設定に次の値を指定します。クリック保存。
- 名前: 設定の名前を入力します。
- 説明: 設定の説明をオプションで入力します。
- OMA-URI: 入力./ベンダー/MSFT/VPN/プロファイル/*名前*/パッケージリスト、 どこ名前上記の接続名です。この例では、文字列は./ベンダー/MSFT/VPN/プロファイル/HyperVPNProfile/パッケージリスト。
- データタイプ: 選択弦ドロップダウンから選択します。
-
値: MicroStrategy HyperMobile for Android アプリのパッケージ名を指定します。 com.microstrategy.android.hyper。
-
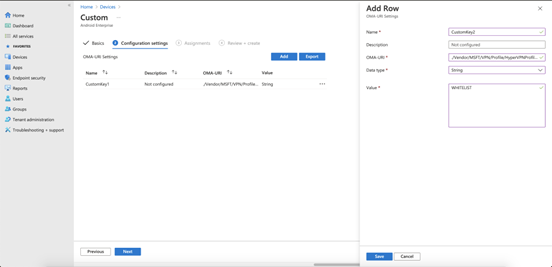
をクリックしてください追加ボタンをもう一度クリックすると、ブロックするアプリと許可するアプリを指定する設定が追加されます。設定に次の値を指定します。クリック保存。
- 名前: 設定の名前を入力します。
- 説明: 設定の説明をオプションで入力します。
- OMA-URI: 入力./ベンダー/MSFT/VPN/プロファイル/*名前*/モード、 どこ名前上記でメモした VPN プロファイル名です。この例では、文字列は./ベンダー/MSFT/VPN/プロファイル/HyperVPNProfile/モード。
- データタイプ: 選択弦ドロップダウンから選択します。
-
値: 入力ブラックリストまたはホワイトリスト。使用ブラックリスト値を入力して、VPN 接続を使用できないアプリのリストを入力します。他のすべてのアプリは VPN を経由して接続します。使用ホワイトリスト値を入力して、VPN 接続を使用できるアプリのリストを入力します。リストに記載されていないアプリは VPN 経由で接続できません。
- クリック次。[割り当て] 画面で、このカスタム構成ポリシーを使用するグループ、ユーザー、デバイスを追加します。クリック次。
- 「確認+作成」画面で、作成する。
- ユーザーは、自分の Android デバイスで VPN プロファイルを構成する必要があります。VPN プロバイダー用の Android アプリが Intune により承認済みアプリとして追加されており、ユーザーがデバイスにインストール可能なことを確認してください。
-
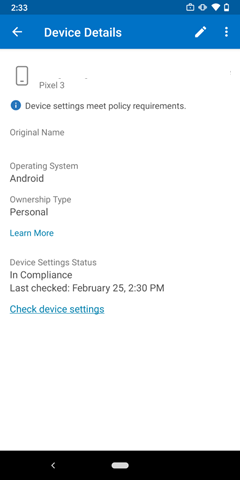
Intune Company Portal アプリを開きます。[デバイス] の下でデバイス名を選択します。クリックデバイス設定を確認する。デバイスがサーバーと同期し、VPN プロファイルとカスタム構成ポリシーを取得します。
-
VPN プロバイダー用のアプリを開きます。VPN プロファイルがデバイスにインストールされているはずです。これで、MicroStrategy HyperMobile for Android アプリは、この VPN プロファイルを使用します。
詳細については、マイクロソフトの公式ドキュメント。
これらの設定は、MicroStrategy HyperMobile をデバイスにプッシュした後で有効になります。MicroStrategy HyperMobile が起動するとき、VPN サーバーと自動的に接続し、ステータス バーに鍵のアイコンが表示されます。